Perangkat Jaringan Komputer (Hardware)
Studi komprehensif perangkat keras jaringan: NIC, Hub, Switch L2/L3/PoE, Router, Access Point, Modem/ONT FTTH, Hardware Firewall, serta infrastruktur rak server 19 inci.
Web-Based Slide Deck: Perangkat Jaringan Komputer
Gunakan presentasi interaktif berbasis web untuk mengajar di kelas atau belajar mandiri di laboratorium. Dilengkapi navigasi slide, tombol layar penuh (F), dan ikhtisar cepat (O).
Peserta didik mampu mengidentifikasi spesifikasi teknis, fungsi operasional, prinsip kerja lapisan OSI, serta instalasi dan konfigurasi perangkat keras jaringan komputer (NIC, Hub, Switch Unmanaged/Managed/L3, Router, Access Point, Modem/ONT, Hardware Firewall, serta infrastruktur rak server 19 inci) sesuai Standar Operasional Prosedur (SOP) industri telekomunikasi dan jaringan.
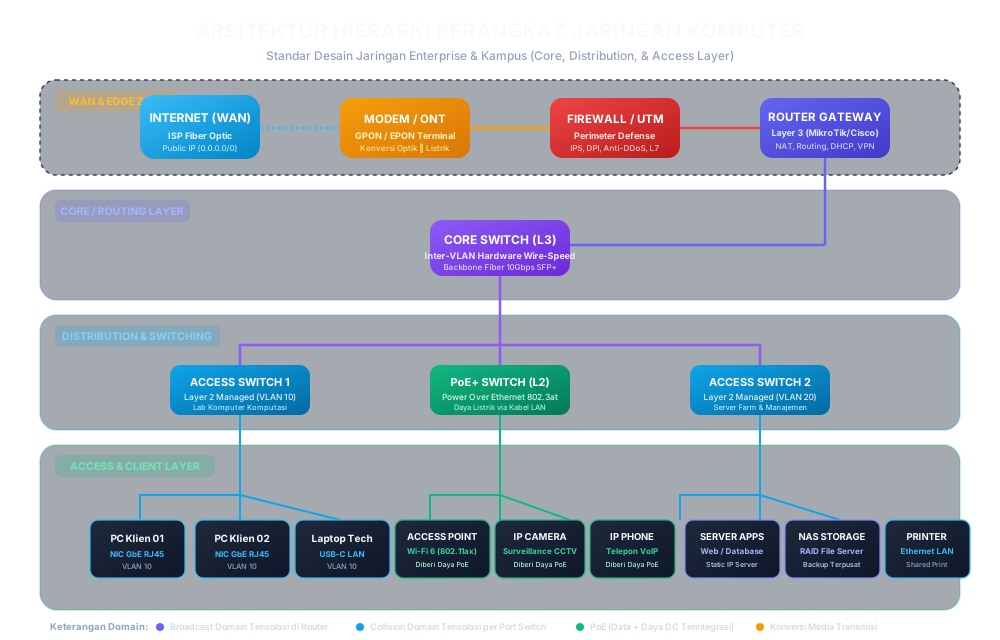
Gambar 1.1: Pemetaan Hierarkis Perangkat Jaringan Komputer dari Edge WAN, Core Routing, Distribution Switching, hingga Access Endpoint.
1. Pengantar & Taksonomi Perangkat Jaringan
Dalam arsitektur sistem jaringan komputer, perangkat keras (hardware devices) diklasifikasikan menjadi dua kategori fundamental berdasarkan perannya dalam pemrosesan dan transmisi data:
- End-User Devices (Host / Simpul Akhir): Perangkat yang menjadi sumber pembuat data (source) atau tujuan akhir penerima data (destination). Contoh: Komputer PC desktop, Laptop, Server aplikasi, Smartphone, Network Attached Storage (NAS), Printer jaringan, IP Camera CCTV, dan perangkat pintar Internet of Things (IoT).
- Intermediary Devices (Perangkat Perantara / Infrastruktur Jaringan): Perangkat yang menghubungkan simpul-simpul akhir satu sama lain, mengarahkan aliran frame/paket data, meregenerasi sinyal, serta menegakkan aturan keamanan lalu lintas data. Contoh: NIC, Repeater, Hub, Bridge, Switch, Router, Wireless Access Point, Modem/ONT, dan Firewall Hardware.
Model Hierarki 3-Tier Cisco (Enterprise Campus Network):
- Core Layer: Tulang punggung (backbone) jaringan dengan kecepatan switching super cepat (10G/40G/100G fiber), latency minimal, tanpa pemfilteran paket berat (Core Switch Layer 3).
- Distribution Layer: Menjembatani Core dan Access, menangani routing inter-VLAN, pembagian Access Control List (ACL), Quality of Service (QoS), dan agregasi tautan link.
- Access Layer: Lapisan kontak pertama tempat perangkat pengguna (PC, AP, IP Phone) terhubung langsung ke jaringan kabel atau nirkabel lokal (Access Switch L2 & PoE).
2. Network Interface Card (NIC / LAN Card)
Network Interface Card (NIC) atau kartu antarmuka jaringan adalah sirkuit elektronik fisik yang dipasang pada papan induk (motherboard) atau terintegrasi langsung (on-board chipset) pada komputer host agar dapat berkomunikasi melalui media transmisi.
2.1 Fungsi Utama NIC:
- Konversi Paralel ke Serial: Mengubah bus data paralel internal komputer menjadi aliran data serial berurutan yang dapat ditransmisikan melalui kabel tembaga, serat optik, atau gelombang radio.
- Pengkapsulan Frame (Framing): Mengemas bit data dari sistem operasi menjadi Frame Layer 2 Ethernet lengkap dengan pembuka (Preamble), alamat MAC sumber dan tujuan, serta kode pendeteksi error (CRC / FCS - Frame Check Sequence).
- Pengalamatan Fisik (MAC Address): Menyimpan identitas fisik unik permanen perangkat.
2.2 Anatomi MAC Address (Media Access Control):
MAC Address adalah pengenal unik sepanjang 48-bit (6 oktet) yang ditulis dalam format heksadesimal 12 digit (misalnya: FC:34:97:8B:2A:11 atau fc-34-97-8b-2a-11).
| Porsi 24-Bit Pertama (Oktet 1 - 3) | Porsi 24-Bit Kedua (Oktet 4 - 6) |
|---|---|
| OUI (Organizationally Unique Identifier) | Vendor-Assigned NIC Specific Serial |
| Didaftarkan dan diberikan oleh otoritas internasional IEEE kepada pabrikan hardware (misalnya: Intel, Realtek, TP-Link, Cisco). | Nomor seri perangkat keras spesifik yang diprogram langsung ke dalam chip EEPROM/ROM oleh pabrik pembuat. |
3. Repeater & Network Hub (OSI Layer 1 - Physical Layer)
3.1 Repeater:
Sinyal data listrik yang merambat melalui kabel tembaga (seperti UTP Cat5e/Cat6) akan mengalami penurunan kekuatan amplitudo dan pelemahan bentuk gelombang akibat resistansi kawat tembaga—fenomena ini disebut Atenuasi (Attenuation). Standar kabel UTP memiliki batas jarak efektif maksimal 100 meter.
Repeater bertugas menangkap sinyal yang telah melemah, membersihkan gangguan noise, meregenerasi dan memperkuat kembali pulsa listrik tersebut sesuai voltase aslinya, lalu memancarkannya kembali ke segmen kabel berikutnya sehingga jangkauan fisik jaringan dapat diperpanjang tanpa merusak integritas bit data.
3.2 Network Hub (Multi-port Repeater):
Hub pada dasarnya adalah repeater dengan banyak port (multi-port). Hub bekerja secara murni pada Layer 1 (Physical Layer) model referensi OSI.
Hub tidak memiliki prosesor pintar, tidak memiliki memori penyimpan alamat MAC, dan tidak memahami isi paket data. Ketika Hub menerima bit sinyal listrik pada salah satu port (misal Port 1), Hub akan secara membabi buta meregenerasi dan meneruskan sinyal tersebut ke SELURUH port lain yang aktif (Port 2, 3, 4, 5, ...), kecuali port pengirim asal.
3.3 Kelemahan Fatal Hub di Jaringan Modern (Alasan Menjadi Obsolete):
- Satu Collision Domain Bersama: Seluruh port yang terhubung ke Hub berada dalam satu wilayah tabrakan data (1 Collision Domain). Jika dua komputer mencoba mengirim data pada saat bersamaan, voltase listrik di kabel akan bertabrakan (collision), merusak data, dan memicu algoritma CSMA/CD (Carrier Sense Multiple Access with Collision Detection) yang memaksa kedua komputer berhenti lalu mengulang transmisi dengan jeda acak (backoff time).
- Hanya Mendukung Half-Duplex: Komputer hanya bisa mengirim data ATAU menerima data secara bergantian, tidak bisa secara simultan (dua arah bersamaan).
- Inefisiensi Bandwidth & Rentan Sadap (Sniffing): Karena seluruh lalu lintas data disebarkan ke semua komputer, seorang pengguna jahat dapat menyalakan perangkat lunak sniffer (seperti Wireshark) untuk membaca seluruh percakapan data pengguna lain dalam jaringan tanpa halangan.
4. Network Bridge & Switch (OSI Layer 2 - Data Link Layer)
Untuk mengatasi kelemahan mendasar Hub, industri jaringan menciptakan Bridge dan berevolusi menjadi Switch. Switch sering disebut sebagai Multi-port Intelligent Bridge berkecepatan tinggi yang dilengkapi dengan chip sirkuit terintegrasi khusus bernama ASIC (Application-Specific Integrated Circuit).
4.1 Mekanisme Pembelajaran Switch (CAM / MAC Address Table):
Switch bekerja pada Layer 2 (Data Link Layer). Switch membaca header frame Ethernet untuk mengenali MAC Address Sumber (Source MAC) dan MAC Address Tujuan (Destination MAC). Switch menyimpan pemetaan alamat fisik ini dalam tabel memori internal yang disebut MAC Address Table (atau CAM Table - Content Addressable Memory).
5 Tahap Siklus Operasional Switch:
-
1. Learning (Mempelajari): Saat frame masuk di Port 1 dari PC-A (MAC:
00:1A:...), switch memeriksa Source MAC dan mencatatnya ke dalam tabel: "Port 1 = PC-A" beserta timestamp waktu hidup (TTL). - 2. Flooding (Membanjiri Sinyal Sementara): Jika Destination MAC dari frame tersebut (misal PC-B) belum terdaftar di tabel CAM (Unknown Unicast), switch akan meneruskan frame tersebut ke seluruh port selain port pengirim.
- 3. Forwarding (Penerusan Selektif): Saat PC-B merespons, switch mencatat lokasi port PC-B. Pada transaksi berikutnya, frame yang ditujukan ke PC-B hanya akan dikirimkan langsung ke port spesifik PC-B tanpa mengganggu komputer lainnya.
- 4. Filtering (Penyaringan): Frame yang berasal dari port yang sama dengan tujuannya tidak akan diteruskan ke segmen lain untuk menghemat bandwidth.
- 5. Aging (Penghapusan Entri Usang): Entri pada CAM table memiliki masa kedaluwarsa (umumnya 300 detik default). Jika tidak ada aktivitas data baru dari MAC terkait, entri otomatis dihapus dari memori.
4.2 Konsep Mikro-Segmentasi: Collision Domain vs Broadcast Domain:
Setiap port tunggal pada switch memiliki 1 Collision Domain tersendiri. Karena itu, jika switch memiliki 24 port, terdapat 24 Collision Domain independen! Seluruh perangkat dapat beroperasi dalam mode Full-Duplex (1000 Mbps kirim dan terima secara simultan) tanpa pernah terjadi tabrakan paket listrik.
Secara default (tanpa konfigurasi VLAN), seluruh port pada switch berada dalam 1 Broadcast Domain yang sama. Jika satu perangkat mengirimkan frame broadcast (misal: ARP Request atau DHCP Discover ke FF:FF:FF:FF:FF:FF), switch wajib menyebarkan frame tersebut ke seluruh port lainnya.
4.3 Klasifikasi & Jenis-Jenis Switch di Industri:
| Tipe Switch | Karakteristik & Dukungan Fitur | Lingkungan Penggunaan Ideal |
|---|---|---|
| Unmanaged Switch | Plug-and-play murni tanpa antarmuka konfigurasi (tanpa IP address), fitur fixed dari pabrik, tidak mendukung pemisahan VLAN. | Rumahan, SOHO kecil, lab perakitan sederhana. |
| Smart / Web-Managed Switch | Memiliki IP address untuk diakses via Web Browser GUI sederhana. Mendukung VLAN dasar (Port-based / 802.1Q), QoS antrian, dan pemantauan port. | Kantor cabang skala menengah, kafe, warnet. |
| Fully Managed Switch (L2) | Dapat dikonfigurasi mendalam melalui antarmuka konsol serial/CLI (Telnet/SSH) dan SNMP. Mendukung Spanning Tree Protocol (STP/RSTP/MSTP), Link Aggregation (LACP 802.3ad), Port Security, RADIUS 802.1X, ACL. | Gedung sekolah, kampus universitas, enterprise data center. |
| Layer 3 Switch (Multilayer Switch) | Memadukan kecepatan switching Layer 2 berbasis chip ASIC dengan kapabilitas routing IP Layer 3. Mampu melakukan Inter-VLAN Wire-Speed Routing puluhan gigabit per detik tanpa membebani router gateway utama. | Backbone distribusi enterprise, core network ISP. |
| PoE Switch (Power over Ethernet) | Mampu menyalurkan daya listrik tegangan searah (DC 48V) secara simultan melalui kabel tembaga UTP (menggunakan standar IEEE 802.3af PoE [15.4W], 802.3at PoE+ [30W], atau 802.3bt Ultra PoE [60W-90W]). | Menyalakan IP Camera, Access Point, IP Phone tanpa perlu menarik kabel PLN ke plafon. |
5. Router & Gateway (OSI Layer 3 - Network Layer)
Jika Switch bertugas menghubungkan komputer dalam satu segmen jaringan lokal (LAN) yang sama, maka Router adalah perangkat yang bertugas menghubungkan dua atau lebih jaringan komputer yang berbeda subnet atau berbeda teknologi fisik (misalnya menghubungkan jaringan LAN internal dengan jaringan WAN / Internet).
5.1 Karakteristik Pokok Router:
- Bekerja pada Layer 3 (Network Layer): Router memeriksa alamat logis IP Address Tujuan (IPv4 atau IPv6) pada header paket data.
- Memisahkan Broadcast Domain (Broadcast Isolation): Router TIDAK PERNAH meneruskan paket broadcast Layer 2 dari satu port ke port lain. Dengan demikian, router mencegah terjadinya Broadcast Storm yang dapat melumpuhkan seluruh bandwidth kampus atau perusahaan.
- Menentukan Jalur Terbaik (Best Path Determination): Router memiliki Routing Table. Router membandingkan metrik (seperti hop count, bandwidth, delay, cost) menggunakan algoritma routing (Static Routing, OSPF, BGP, RIP) untuk memilih rute tercepat menuju jaringan tujuan.
5.2 Fitur-Fitur Vital Router Gateway Modern:
Mengubah ribuan alamat IP privat komputer lokal (192.168.x.x) menjadi satu atau beberapa alamat IP publik resmi agar dapat berselancar di Internet publik (Masquerading).
Membagikan konfigurasi IP address, subnet mask, default gateway, dan DNS server secara otomatis kepada ratusan perangkat klien yang terhubung ke jaringan.
Menyaring paket data berdasarkan IP sumber/tujuan, nomor port TCP/UDP, protokol, serta mencegah upaya serangan cyber seperti Port Scanning, DDoS, dan Brute Force.
Membatasi kuota kecepatan unggah/unduh (Upload/Download) tiap pengguna, memprioritaskan lalu lintas penting (seperti panggilan VoIP, ujian online) di atas trafik streaming.
Membangun terowongan terenkripsi aman antar cabang kantor (Site-to-Site) atau dari perangkat karyawan WFH ke server kantor (WireGuard, L2TP/IPsec, OpenVPN).
Berkomunikasi secara otomatis dengan router tetangga menggunakan protokol OSPF, BGP, atau RIP untuk memutakhirkan tabel routing saat terjadi jalur kabel putus (Failover).
6. Wireless Access Point (WAP) & Wireless Controller
Access Point (AP) adalah perangkat keras jaringan yang berfungsi sebagai jembatan nirkabel (Wireless Bridge), mengubah gelombang radio frekuensi elektromagnetik (RF Signals) di udara bebas menjadi frame kabel Ethernet, sehingga laptop, telepon pintar, dan tablet dapat bergabung ke jaringan LAN lokal.
6.1 Pita Frekuensi & Standar Generasi Wi-Fi:
| Generasi | Standar IEEE | Frekuensi | Kecepatan Maksimal | Karakteristik Kunci |
|---|---|---|---|---|
| Wi-Fi 4 | 802.11n | 2.4 GHz & 5 GHz | Hingga 600 Mbps | Pengenalan teknologi MIMO (Multiple Input Multiple Output). |
| Wi-Fi 5 | 802.11ac | 5 GHz murni | Hingga 3.5 Gbps | Teknologi MU-MIMO, beamforming terfokus, kanal lebar 80/160 MHz. |
| Wi-Fi 6 / 6E | 802.11ax | 2.4 GHz, 5 GHz, 6 GHz | Hingga 9.6 Gbps | OFDMA, 1024-QAM, hemat daya perangkat (TWT), optimal di lingkungan sangat padat klien. |
| Wi-Fi 7 | 802.11be | 2.4 GHz, 5 GHz, 6 GHz | Hingga 46 Gbps | Kanal super 320 MHz, 4096-QAM, Multi-Link Operation (MLO) latensi ultra rendah. |
6.2 Mode Operasional Access Point:
- AP Mode (Root Access Point): Mode standar, menerima kabel LAN dari switch dan memancarkan sinyal SSID nirkabel ke ruangan.
- Wireless Repeater / Range Extender: Menangkap sinyal Wi-Fi dari AP utama melalui udara lalu memancarkannya kembali untuk menjangkau area blank spot (mengorbankan throughput sekitar 50%).
- Wireless Bridge / Client Mode: Menangkap sinyal nirkabel dan mengubahnya kembali menjadi keluaran kabel LAN untuk menghubungkan PC desktop atau smart TV yang tidak memiliki adaptor Wi-Fi.
- WISP Mode (Wireless ISP Client Router): Menangkap koneksi Wi-Fi outdoor penyedia Internet nirkabel, lalu bertindak sebagai router gateway NAT bagi perangkat klien di rumah.
Pada skala enterprise sekolah atau hotel dengan 50 unit AP, konfigurasi satu per satu secara manual (Standalone) sangat merepotkan. Industri menggunakan sistem terpusat seperti MikroTik CAPsMAN, Ubiquiti UniFi Controller, atau Cisco WLC agar seluruh konfigurasi SSID, password, channel, dan fitur Seamless Fast Roaming (802.11k/v/r) dapat diatur serentak dari satu dashboard tanpa terputus saat pengguna berjalan berpindah ruangan.
7. Modem & Optical Network Terminal (ONT / ONU)
7.1 Modem (Modulator - Demodulator):
Modem bertugas melakukan modulasi (mengubah sinyal digital komputer menjadi sinyal gelombang analog yang dapat merambat di media transmisi jarak jauh, seperti kawat tembaga telepon kabel atau kabel coaxial TV) dan demodulasi (menerjemahkan kembali sinyal analog yang diterima menjadi sinyal digital biner 0 dan 1 yang dipahami oleh komputer).
7.2 ONT / ONU (Optical Network Terminal / Unit):
Pada infrastruktur serat optik modern berbasis FTTH (Fiber to the Home) yang menggunakan teknologi GPON (Gigabit Passive Optical Network) atau EPON, modem tradisional digantikan oleh ONT / ONU.
- Fungsi ONT: Mengubah sinyal optik berupa kedipan pulsa cahaya laser (panjang gelombang 1310 nm untuk upload dan 1490 nm untuk download) menjadi sinyal listrik kabel tembaga Ethernet (Port RJ-45) dan sinyal audio telepon rumah (Port RJ-11 / POTS).
- Perangkat All-in-One ISP: Perangkat modem bawaan ISP (seperti IndiHome, MyRepublic, Biznet) umumnya menggabungkan 4 fungsi sekaligus dalam satu kotak fisik kecil: ONT + Router Gateway NAT + 4-Port Switch + Wireless Access Point.
8. Hardware Firewall & UTM (Unified Threat Management)
Meskipun router memiliki fitur firewall dasar, jaringan korporat dan institusi besar memerlukan perangkat pengamanan khusus yang berdiri sendiri (Dedicated Appliance) bernama Hardware Firewall atau Next-Generation Firewall (NGFW) / UTM.
- Stateful Packet Inspection: Memantau status koneksi TCP/UDP aktif (ESTABLISHED, RELATED, INVALID).
- Deep Packet Inspection (DPI): Membaca hingga Layer 7 (Application Layer) untuk mengenali protokol aplikasi tersembunyi.
- Intrusion Prevention System (IPS / IDS): Mendeteksi dan memblokir upaya eksploitasi celah keamanan secara real-time.
- Gateway Antivirus & Anti-Spam: Memindai berkas unduhan di gerbang gerbang masuk sebelum mencapai komputer klien.
- Web & URL Category Filtering: Memblokir situs judi online, pornografi, atau konten ilegal secara otomatis.
Di dunia kerja IT networking, teknisi sering menangani perangkat firewall hardware seperti Fortinet FortiGate Series, Cisco Firepower / ASA, Sophos XGS, Palo Alto Networks, serta routerboard MikroTik RouterOS dengan aturan firewall filter, raw table, dan address-list teroptimasi.
9. Perangkat Pendukung Infrastruktur Jaringan (Server Rack & Aksesoris)
Instalasi jaringan profesional berstandar industri memerlukan manajemen tata letak fisik perangkat keras yang rapi, aman, dingin, dan mudah dirawat:
Lemari kabinet terstandarisasi selebar 19 inci untuk memasang router, switch, dan server. Ukuran tinggi dihitung dalam satuan Rack Unit (1U = 1.75 inci / 4.445 cm). Tersedia tipe Wallmount (4U, 6U, 9U, 12U) dan Standing Rack (20U, 42U).
Panel terminal modular berderet (biasanya 24 port atau 48 port RJ-45) tempat diterminasi ujung kabel UTP instalasi permanen dari stop kontak dinding ruangan menggunakan alat punch-down krone.
Kanal atau duct penutup kabel horisontal/vertikal di dalam rak server untuk merapikan jalur patch cord UTP, mencegah kabel kusut dan menjaga kelancaran sirkulasi udara pendingin.
Penyedia daya cadangan baterai darurat saat aliran listrik PLN terputus mendadak, serta berfungsi sebagai stabilizer (AVR) dan penyaring lonjakan voltase (Surge Suppressor) untuk mencegah kerusakan komponen.
Stop kontak industri berstandar 19 inci dengan saklar pemutus sirkuit (Circuit Breaker) yang dipasang di dalam rak untuk mendistribusikan aliran listrik ke semua perangkat jaringan.
Kipas sirkulasi udara di atap rak server yang mengeluarkan udara panas yang dihasilkan oleh prosesor router dan switch, menjaga suhu operasional perangkat pada kisaran 20°C - 24°C.
10. Matriks Perbandingan Komprehensif Antar Perangkat Jaringan
| Parameter Evaluasi | Hub | Switch (Layer 2) | Switch (Layer 3) | Router (Gateway) | Access Point |
|---|---|---|---|---|---|
| Lapisan OSI (OSI Layer) | Layer 1 (Physical) | Layer 2 (Data Link) | Layer 2 & Layer 3 | Layer 3 (Network) | Layer 2 (Data Link) |
| Unit Data (PDU) | Bits (Sinyal Listrik) | Frame | Frame & Paket IP | Paket (Packet) | 802.11 Wireless Frame |
| Alamat yang Diproses | Tidak ada (Membabi buta) | MAC Address | MAC & IP Address | IP Address | MAC Address / BSSID |
| Collision Domain | 1 untuk seluruh port | 1 per setiap port | 1 per setiap port | 1 per setiap port | 1 per frekuensi kanal |
| Broadcast Domain | 1 domain bersama | 1 domain (dapat dipecah VLAN) | Dapat memecah banyak domain via VLAN | Memecah broadcast domain per interface | 1 domain bersama |
| Mode Transmisi Duplex | Half-Duplex murni | Full-Duplex simultan | Full-Duplex simultan | Full-Duplex simultan | Half-Duplex (Radio RF) |
| Dukungan NAT & WAN | Tidak | Tidak | Terbatas (Hanya routing) | Ya (Penuh, NAT Masquerade) | Hanya di mode WISP/Router |
11. Panduan Praktik & Troubleshooting Teknisi di Lapangan
11.1 Membaca Lampu Indikator LED Port RJ-45:
Teknisi jaringan yang terampil dapat mendiagnosis 80% masalah koneksi fisik hanya dengan mengamati lampu LED port pada switch atau NIC:
- Lampu LED Mati Total (Unlit): Tidak ada sinyal fisik kabel. Kemungkinan: kabel UTP putus/longgar, crimping urutan pin salah, perangkat seberang mati daya, atau port switch di-disable (administratively down).
- Lampu LED Berwarna Hijau Stabil (Solid Green): Tautan fisik terhubung dengan baik pada kecepatan negosiasi Gigabit Ethernet (1000 Mbps / 1 Gbps).
- Lampu LED Berwarna Oranye / Amber Stabil (Solid Amber): Tautan fisik terhubung, namun hanya pada kecepatan Fast Ethernet (100 Mbps) atau 10 Mbps. Biasanya terjadi karena pin 4, 5, 7, atau 8 pada kabel UTP tidak kontak sempurna, atau port lawan hanya mendukung 100 Mbps.
- Lampu LED Berkedip Sangat Cepat Tanpa Henti (Flashing Frenzy): Terjadi transmisi data aktif. Namun, jika seluruh lampu port switch berkedip serentak secara liar dan jaringan melambat drastis, ini merupakan gejala khas Broadcast Storm akibat Looping Kabel Fisik!
11.2 Penanganan Bahaya Looping Kabel (Spanning Tree Protocol):
Akan terjadi lingkaran setan tanpa henti (Network Loop). Frame broadcast akan berputar mengelilingi port tanpa akhir, menduplikasi diri, dan menghabiskan 100% kapasitas prosesor switch serta bandwidth jaringan dalam hitungan detik (Broadcast Storm).
Solusi Industri: Selalu aktifkan fitur RSTP (Rapid Spanning Tree Protocol) atau Loop Protection pada Managed Switch agar port loop dinonaktifkan secara otomatis (Blocked Port).
12. Latihan Pemahaman & Studi Kasus Mandiri
Kasus 1: Mengapa di Laboratorium Sekolah Sebaiknya Menggunakan Switch Dibandingkan Hub?
Analisis Jawaban: Hub membagi kapasitas bandwidth ke seluruh komputer secara bersamaan dan hanya bekerja dalam mode half-duplex dengan 1 collision domain bersama. Jika 30 siswa di lab mengakses materi bersamaan melalui Hub, tabrakan data (collision) akan sangat masif dan jaringan menjadi lambat parah. Switch mengisolasi collision domain pada tiap port dalam mode full-duplex, sehingga masing-masing komputer siswa mendapatkan jalur transmisi berkecepatan penuh tanpa tabrakan.
Kasus 2: Sebuah Kantor Ingin Memasang 12 Unit IP CCTV di Plafon Luar Gedung. Perangkat Switch Apa yang Wajib Dipilih?
Analisis Jawaban: Wajib memilih PoE (Power over Ethernet) Switch dengan standar minimal 802.3af/at dan total daya (PoE Power Budget) yang mencukupi (misal minimal 180 Watt). Dengan PoE Switch, teknisi tidak perlu menarik instalasi kabel stop kontak listrik PLN ke atas plafon gedung, karena daya listrik DC untuk kamera dialirkan langsung melalui kabel UTP data.